
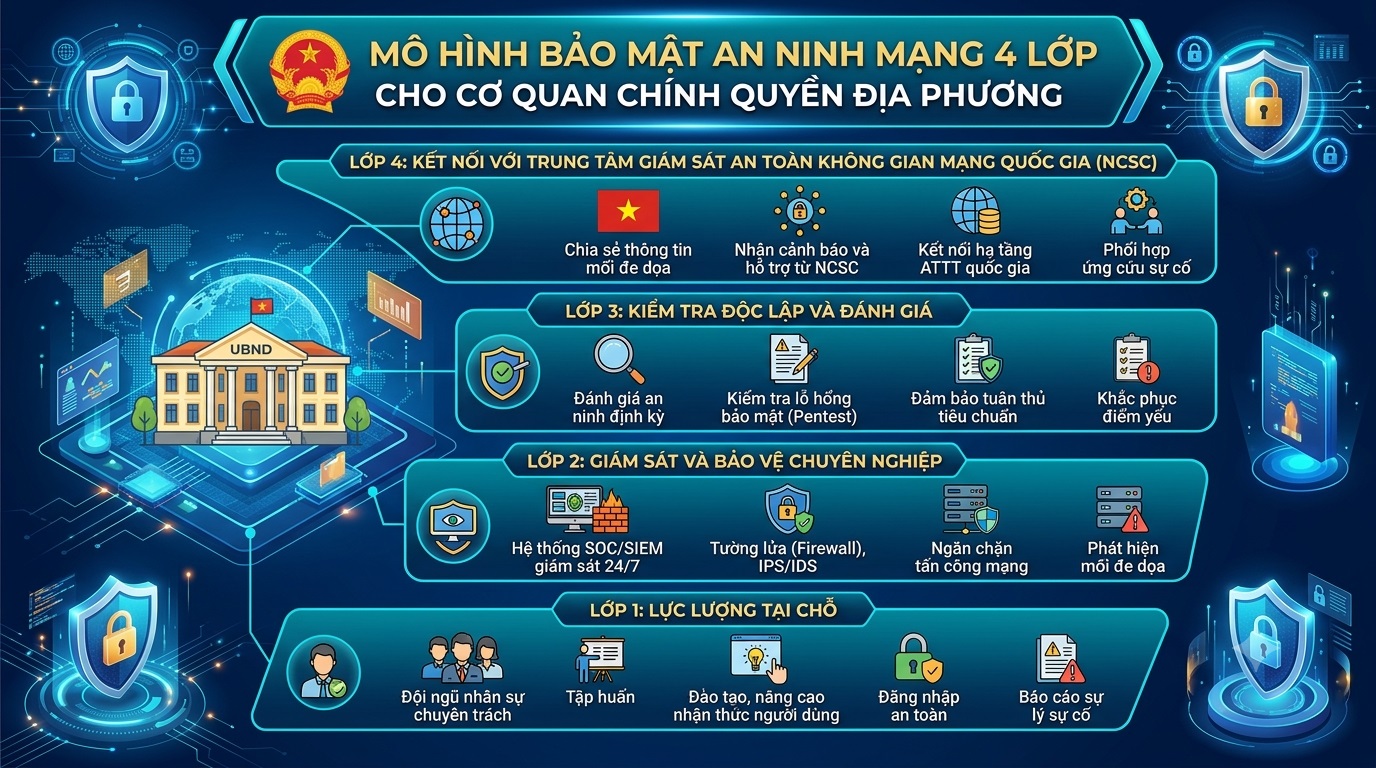
Nhằm tăng cường an ninh mạng, bảo mật thông tin và an toàn dữ liệu trong quá trình chuyển đổi số (theo Công văn số 4136/CAT-ANM ngày 28/07/2026 của Công an tỉnh), UBND xã Chợ Vàm thông báo triển khai mô hình bảo đảm an toàn thông tin 4 lớp (Cấp độ 1) trên địa bàn xã với các nội dung trọng tâm sau:
Nội dung mô hình 4 lớp đối với hệ thống thông tin dưới cấp độ 3
1. Lớp 1: Lực lượng tại chỗ (yêu cầu 100% đơn vị thực hiện) đối với các đơn vị có mạng LAN, máy tính văn phòng, Trang thông tin điện tử, phần mềm
dùng riêng (dưới Cấp độ 3):
Về nhân sự: Mỗi đơn vị bố trí tối thiểu 01 cán bộ có trình độ chuyên môn hoặc có năng lực, kỹ năng về công nghệ thông tin làm đầu mối An ninh mạng. (Văn phòng HĐND và UBND thực hiện)
- Đối với quản lý, kiểm soát hoạt động máy tính: Tuyệt đối không cài đặt các phần mềm lạ, trò chơi, hoặc phần mềm hỗ trợ từ xa khi không có yêu cầu kỹ
thuật. (Tất cả CBCCVC thực hiện)
- Đối với kết nối mạng: Không sử dụng chung đường truyền Internet của cơ quan cho mục đích phát Wifi công cộng cho người lạ sử dụng. (Tất cả
CBCCVC thực hiện)
2. Lớp 2: Giám sát bảo vệ chuyên nghiệp đối với các đơn vị có mạng LAN, máy tính văn phòng, Trang thông tin điện tử, phần mềm dùng riêng (dưới cấp độ
3):
- Triển khai bảo vệ điểm cuối: Đảm bảo các máy tính làm việc của các đơn vị phải được cấu hình, cài đặt phần mềm phòng chống mã độc và không được tự
ý tắt, gỡ bỏ phần mềm này (bao gồm cả phần mềm mua bản quyền; phần mềm Windows Security). (Tất cả CBCCVC thực hiện)
- Luôn đảm bảo an toàn các tài khoản: Thực hiện đăng xuất toàn bộ tài
khoản phần mềm dùng chung (Quản lý văn bản, Dịch vụ công...) sau khi không sử dụng. Tuyệt đối không lưu mật khẩu trên trình duyệt web. (Tất cả CBCCVC
thực hiện)
3. Lớp 3: Kiểm tra, đánh giá an ninh mạng độc lập đối với các đơn vị có mạng LAN, máy tính văn phòng, Trang thông tin điện tử, phần mềm dùng riêng
(dưới Cấp độ 3)
- Định kỳ tối thiểu 01 năm một lần có tổ chức hoặc doanh nghiệp độc lập với tổ chức hoặc doanh nghiệp giám sát, bảo vệ để thực hiện kiểm tra, đánh giá,
rà quét, phát hiện lỗ hổng, điểm yếu, kiểm thử xâm nhập hệ thống. (Văn phòngHĐND và UBND thực hiện)
- Hằng quý, cán bộ đầu mối thực hiện rà soát danh sách các máy tính trong mạng LAN; kiểm tra, hướng dẫn việc tuân thủ các quy định về bảo mật thông tin,
trong đó có việc thiết lập, đổi mật khẩu truy cập; thu hồi quyền truy cập của các cán bộ đã chuyển công tác hoặc nghỉ việc. (Các cơ quan đơn vị báo cáo khi có
nhân sự nghỉ, chuyển công tác về đầu mối được phân công.)
- Chủ động rà quét mã độc toàn bộ hệ thống máy tính 06 tháng/lần. Kịp thời trao đổi, cung cấp thông tin, phối hợp khắc phục các sự cố xảy ra hoặc được điều
phối từ cơ quan chuyên trách về an ninh mạng của tỉnh (Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao, Công an tỉnh) (Công an xã phối hợp Văn phòng HĐND và UBND, Phòng VHXH thực hiện).
4. Lớp 4: Kết nối, chia sẻ với hệ thống giám sát mạng quốc gia - Các đơn vị có các hệ thống thông tin đặt tại trung tâm máy chủ của Sở Khoa học và Công nghệ hoặc đang thuê dịch vụ bên ngoài tổ chức phối hợp với Sở Khoa học và Công nghệ, Công an tỉnh tổ chức rà soát, đánh giá, duy trì kết nối
thông suốt để phục vụ kết nối hệ thống giám sát của Trung tâm An ninh mạng quốc gia, Bộ Công an. (cấp tỉnh)
- Cử cán bộ trong Tổ chuyên trách An ninh mạng tham gia đầy đủ các cuộc diễn tập ứng cứu sự cố an toàn thông tin do Công an tỉnh hoặc cơ quan có thẩm
quyền tổ chức; tối thiểu 01 lần/năm. (Công an xã, Văn phòng HĐND và UBND, Phòng VHXH).
- Tổ chức diễn tập nội bộ tại đơn vị đối với các tình huống giả định về mã độc, tấn công mạng hoặc mất dữ liệu. (Công an xã phối hợp Văn phòng HĐND
và UBND, Phòng VHXH khi có hướng dẫn cụ thể).
- Khi thấy máy tính có dấu hiệu bị chậm bất thường, file bị đổi đuôi (dấu hiệu mã hóa), hoặc mất quyền truy cập tài khoản, phải ngắt kết nối mạng ngay lập
tức và báo cáo về Công an tỉnh (Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao) trong vòng 15 phút./.
Nguồn: Công văn số 2323/UBND-VHXH ngày 20/08/2026.


